
La sécurité au cœur de SAMC.
SAMC intègre la sécurité des données et des accès au cœur de son architecture.
Une approche à plusieurs niveaux.
La plateforme est conçue pour protéger les comptes utilisateurs, les données des collectivités et les échanges avec le service, tout en assurant une traçabilité des opérations sensibles.
- 01Authentification individuelle
- 02Mot de passe renforcé
- 03Code temporaire
- 04Contrôle des sessions
- 05Restriction réseau
- 06Protection cryptographique
- 07Journalisation et traçabilité
- 01
Des accès utilisateurs sécurisés
Les comptes des administrateurs, élus et agents sont protégés par une authentification individuelle, avec une politique de mot de passe renforcée :
- 12 caractères minimum
- au moins une majuscule
- au moins un chiffre
- au moins un caractère spécial
- vérification des règles côté serveur
Les mots de passe ne sont jamais stockés en clair : ils sont protégés par un hachage cryptographique avec un sel individuel, ce qui empêche deux mots de passe identiques de produire la même empreinte.
- 02
Une authentification en deux étapes
Pour les comptes disposant de droits administratifs, un code temporaire à six chiffres est demandé après la saisie de l'adresse e-mail et du mot de passe. Cette double vérification protège même en cas de mot de passe compromis.
- 03
Des sessions limitées dans le temps
La durée maximale d'une session est de 12 heures ; au-delà, une nouvelle authentification est nécessaire. De quoi limiter le risque d'une session restée ouverte sur un poste non surveillé.
- 04
Une protection complémentaire par adresse IP
Lorsque c'est nécessaire, l'accès à SAMC peut être restreint à certaines plages d'adresses IP : les collectivités renforcent ainsi le contrôle depuis leurs propres réseaux.
- 05
Un portail associatif protégé
Le portail associatif dispose de son propre mécanisme d'authentification. Les mots de passe des référents ne sont pas conservés en clair : ils sont protégés par PBKDF2-HMAC-SHA256, associé à un sel aléatoire individuel.
- 06
Des procédures de récupération sécurisées
En cas d'oubli, la réinitialisation passe par un jeton temporaire transmis par e-mail. Ces jetons expirent et ne sont pas réutilisables après usage.
- 07
Une traçabilité des opérations sensibles
SAMC conserve des journaux d'activité et d'audit couvrant les événements liés aux comptes et à la sécurité. Les réinitialisations et modifications d'accès y sont tracées, tandis que mots de passe, codes temporaires et autres secrets en sont exclus.
La sécurité n'est pas une option de SAMC : elle fait partie intégrante de la conception de la plateforme.
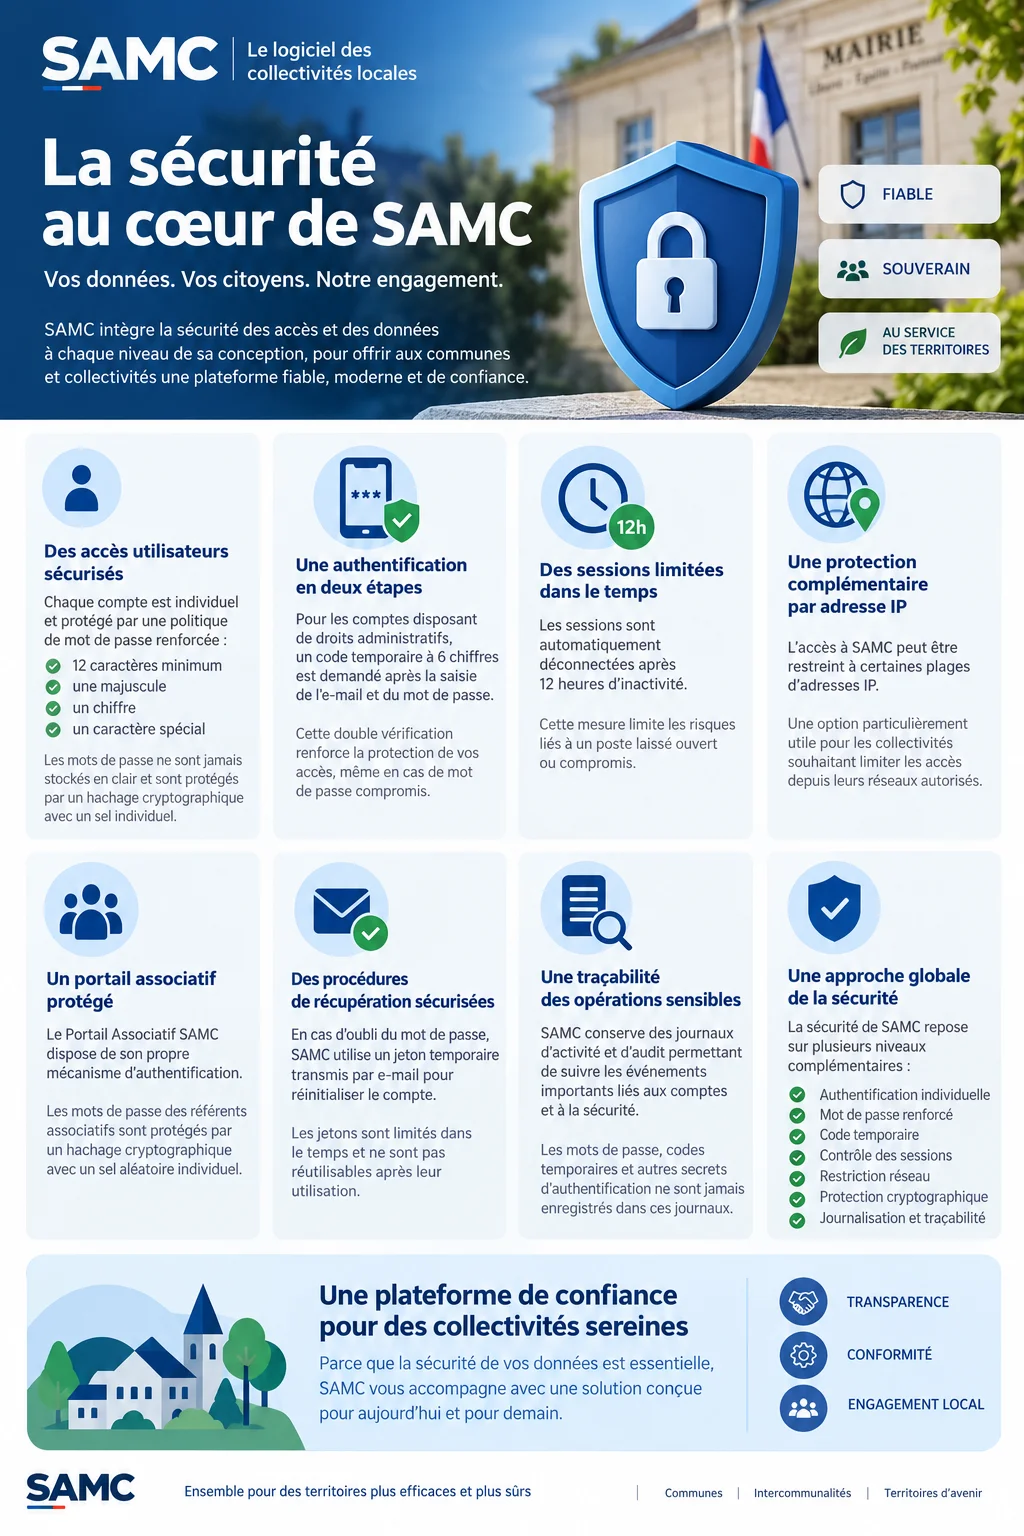
La fiche sécurité.
Le récapitulatif imprimable, à transmettre à votre DSI ou à votre DGS. Tout ce qu'elle contient figure ci-dessus.
Des questions sur la sécurité ?
Hébergement, RGPD, sauvegardes, accès : nous répondons à votre DSI comme à votre DGS.